

Veel moeilijker wetgeving voor AIVD en MIVD, maar beperking van toezicht
Wetgeving voor inlichtingendiensten is bijzonder ingewikkeld, niet in de laatste plaats vanwege de geheime praktijk. Het aantal wetsartikelen ging van 172 in de Wiv naar 274 in het voorstel voor de ‘Wet bescherming nationale veiligheid door de inlichtingen- en veiligheidsdiensten’ (Wbnv). De memorie van toelichting omvat maar liefst 347 pagina's.
Het grootste deel van de uitbreiding betreft het vastleggen c.q. beter beschrijven van activiteiten en processen die de diensten al uitvoeren. Dat kun je als een vorm van transparantie zien, maar draagt niet bij aan de algemeen gewenste vereenvoudiging van wetgeving. Bezwaarlijker is dat de regelingen voor ingrijpende bevoegdheden als hacken en bulkinterceptie eerder nóg ingewikkelder zijn geworden, terwijl er een voornemen tot vereenvoudiging was.
Op Electrospaces.net. staat de complete versie van dit artikel zoals ingediend als reactie op de internetconsultatie voor de Wbnv.
Naamswijziging: van Wiv naar Wbnv
De naamswijziging van ‘Wet op de inlichtingen- en veiligheidsdiensten’ (Wiv) naar ‘Wet bescherming nationale veiligheid door de inlichtingen- en veiligheidsdiensten’ is summier en onbevredigend onderbouwd: “Dit geeft beter het doel van de voorgestelde wet weer in het licht van de toegenomen, snel veranderende en nieuwe dreigingen voor de nationale veiligheid waarvoor Nederland zich gesteld ziet.”
Het wetsvoorstel verschilt immers niet wezenlijk van zijn voorgangers, al sinds 1987 de Wiv, maar behelzen vooral verschuivingen, opsplitsingen, samenvoegingen, verduidelijkingen en aanvullingen. Overal waar deze wetgeving besproken wordt werkt de naamsverandering onnodig verstorend en verwarrend.
Een ‘Wet nationale veiligheid’ kan een meerwaarde zijn, mits die ook op z'n minst de NCTV omvat.
Toekomstbestendigheid
Het wetsvoorstel wil, mede door techniekonafhankelijke formuleringen, toekomstbestendig zijn. Echter, het voorstel loopt nauwelijks vooruit, regelt zelfs een reeks van zaken die al in de Wiv 2017 hadden moeten staan. Bijvoorbeeld de zwaardere toestemming voor kamerleden, regelingen voor bulkgegevens en voor strategische operaties, de samenwerking met private partijen en buitenlandse partners, alsmede een regeling voor interne research & development. Je moet dat regelen, maar moeten we over 10 jaar weer actualiseren?
Waarborgen voor automatisering en AI
Er mag geen onderzoek naar personen beginnen zonder menselijke tussenkomst (art. 36 lid 1). Op zich goed, maar mag dan na die start wel automatisering (waaronder AI) zonder menselijke tussenkomst worden toegepast. Hier moet dan kennelijk de nieuwe regeling over risicotoepassingen voor voldoende waarborgen zorgen.
Van zo'n risico is sprake als de werking van een systeem onvoorspelbaar is, en als het gericht is op gevoelige doelen; bijvoorbeeld op afstand onderzoeken van biometrische kenmerken en het identificeren van nieuwe en ongekende personen en organisaties (art. 33). Voor het gebruik van zo’n risicotoepassing is toestemming van de minister nodig. Maar goedkeuring voor daadwerkelijke gebruik mogen lagere niveaus binnen de diensten zelf verstrekken.
Uitkomsten van geautomatiseerd onderzoek mogen niet zonder “noemenswaardige menselijke inbreng” aan bijv. de politie of het OM mogen worden doorgegeven. In art. 36 lid 2 staat dat de diensten zonder menselijke tussenkomst zelf geen maatregelen jegens natuurlijke personen mogen nemen, maar dat geldt alleen voor toepassing van de verstoringsbevoegdheid van art. 97. Hoe het zit met andersoortige interne maatregelen en, belangrijker, met het verstrekken van gegevens aan buitenlandse partners?
Geautomatiseerd afweren van cyberaanvallen
Een belangrijke uitzondering is dat de diensten wél geautomatiseerde maatregelen mogen nemen om cyberaanvallen af te weren. Die kunnen immers dermate snel en/of op grote schaal plaatsvinden, dat ze louter nog volautomatisch bestreden kunnen worden. Dit is toegestaan als de actie hoofdzakelijk gericht is op een geautomatiseerd werk (zoals een computer of een server), zelfs als die onklaar worden gemaakt.
Dat laatste is een vergaand gevolg en zeker als de getroffenen Nederlanders zijn, zou je hen een notificatie moeten sturen of compensatie voor schade aanbieden. Daar zitten haken en ogen aan, maar onmogelijk is het niet: in 2022 heeft de MIVD dat namelijk al een keer gedaan.
Het nieuwe opponentenregime
Voortbordurend op de Tijdelijke cyberwet van 2024 introduceert het huidige wetsvoorstel een opponentenregime. Waar in veel landen voor alle buitenlandse inlichtingenactiviteiten minder regels gelden, kiest de nieuwe Nederlandse wet dus voor een lichter regime dat alleen geldt voor acties tegen specifiek aangewezen buitenlandse actoren. Een probleem is echter dat dergelijke tegenstanders goed in staat zijn om hun (digitale) activiteiten te verbergen en maskeren, waardoor niet altijd direct duidelijk is met welk land je precies te maken hebt.
Het nieuwe regime geldt voor militaire organisaties (art. 56) en voor andere organisaties (“evidente opponenten”, art. 55) die verbonden zijn aan landen die zich tegen Nederland richten. De reikwijdte van deze organisaties kan ver gaan en volgens de toelichting ook mensen omvatten die zelf niet weten dat zij voor een dergelijke organisatie werken, bijv. als koerier. Dit betekent dat ook Nederlandse burgers onder het opponentenregime terecht kunnen komen en er met minder zware waarborgen bijzondere bevoegdheden tegen hen kunnen worden ingezet.
Onder het nieuwe opponentenregime vereist namelijk alleen de aanwijzing van de betreffende organisaties goedkeuring door de minister, met voorafgaande bindende toetsing door het CTT. Daarna is alleen nog toestemming van het diensthoofd vereist om één jaar lang de meeste bevoegdheden tegen de betreffende organisaties en hun leden in te zetten (opmerkelijk genoeg is de bulkinterceptie of het sleepnet hier uitgezonderd).
De hackbevoegdheid
Onder de Wiv 2017 kende de hackbevoegdheid twee fases: 1. verkennen en 2. binnendringen en binnenhalen van gegevens. Dit bleek in de praktijk niet goed werkbaar en daarom bevat het wetsvoorstel een nieuw stelsel in drie fases:
- Vooronderzoek, waaronder het verkrijgen van toegang(!) tot een telefoon, computer, server e.d. (art. 76). Hiervoor is geen voorafgaande rechtmatigheidstoets, maar alleen nog toestemming van de minister vereist en bij de aanvraag hoeven ook eventuele technische risico's niet meer beschreven te worden.
- Positionering en voorbereiding van verdere stappen (art. 77). Ook hiervoor is alleen toestemming van de minister vereist, dus de vraag is of deze bevoegdheid niet standaard met de voorgaande van art. 76 gecombineerd zal worden, waardoor het onderscheid zijn betekenis verliest.
- Daadwerkelijk binnenhalen van gegevens uit het binnengedrongen systeem (art. 78). Hiervoor is toestemming van de minister vereist plus voorafgaande toetsing door het CTT, die bindend is als er persoonsgegevens verworven worden.
Het bovenstaande geldt niet alleen voor het hacken van een systeem van het target zelf, maar via systemen van derden. Dat zijn meestal hostingproviders e.d., maar kunnen ook telefoons of computers van Nederlandse burgers zijn. Ook in dat geval vindt er pas een onafhankelijke rechtmatigheidstoetsing plaats als de diensten met het binnenhalen van data beginnen, en ze dus mogelijk al langere tijd toegang tot iemands apparaat hebben. Hier zou een differentiatie naar natuurlijke personen versus organisaties c.q. cyber defense-activiteiten een extra waarborg kunnen bieden.
Gerichte interceptie
Ten opzichte van de Wiv 2017 is de bevoegdheid tot het uitvoeren van gerichte interceptie, dat wil zeggen gericht op specifiek bekende personen, organisaties, nummers of technische kenmerken, inhoudelijk niet veranderd (art. 79).
Wel veranderd is hoe de diensten in de praktijk met deze bevoegdheid omgaan. Uit de tapstatistieken blijkt namelijk dat er de laatste paar jaar een opmerkelijke verandering heeft plaatsgevonden. Voor de AIVD is er een aanzienlijke daling van het aantal gerichte taps te zien, namelijk van 3.500 in 2019 naar 1.430 in 2025. Tegelijk zien we bij de MIVD een explosieve stijging: van gemiddeld 900 naar rond de 5.000 gerichte intercepties per jaar.
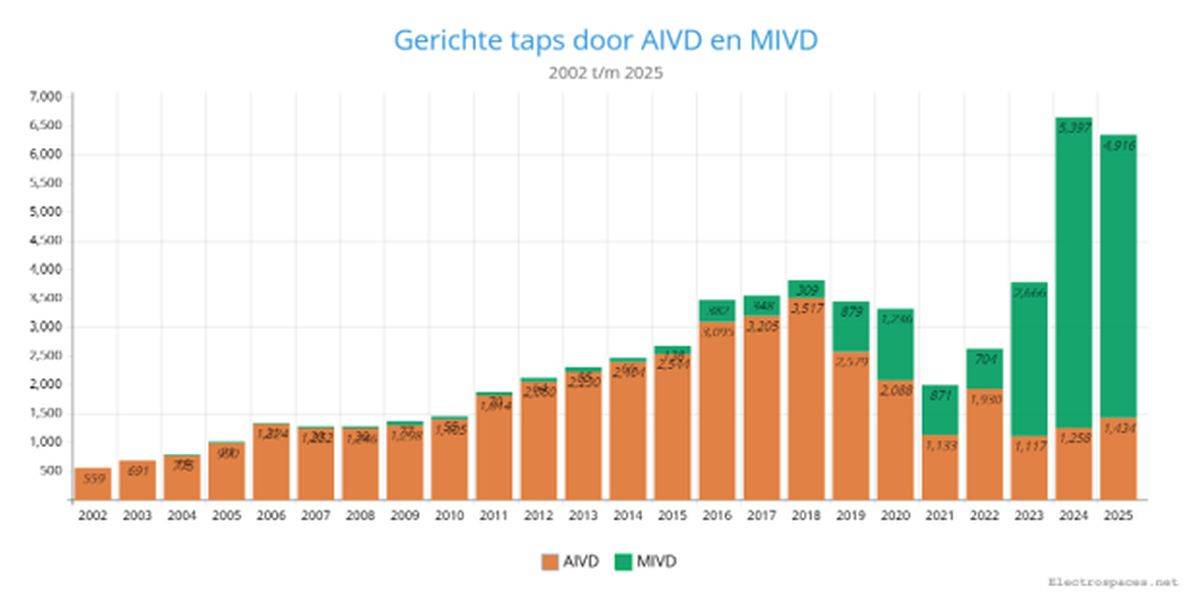
Deze veranderingen zijn des te opmerkelijker aangezien gerichte taps van oudsher een middel waren dat uitsluitend de AIVD inzette tegen binnenlandse targets. Waarom die verhouding nu volledig omgekeerd is en de MIVD er bovendien grootschalig gebruik van maakt is niet bekend.
Een verklaring voor deze veranderde toepassing is wenselijk om te beoordelen of de bevoegdheid tot gerichte interceptie nog wel wordt toegepast op de manier zoals de samenleving dat verwacht, oftewel of deze bevoegdheid nog voldoende voorzienbaar is.
Lees ook: Tapstatistieken van AIVD en MIVD roepen vragen op.
Bulkinterceptie
Onder de Wiv 2017 heette deze bevoegdheid nog tamelijk eufemistisch en geforceerd “Onderzoeksopdrachtgerichte (OOG) interceptie”, maar in de nieuwe wet is gelukkig gekozen voor de meer handzame en feitelijke term “bulkinterceptie”.
De bulkinterceptie was onder de Wiv 2017 al complex, maar is er in het huidige wetsvoorstel niet eenvoudiger op geworden. In plaats van 3 fases onder de Wiv 2017, voorziet het voorstel nu in minstens 4 fases. Bovendien kan in elk van deze fases samenwerking (lees uitwisseling van data) met buitenlandse partnerdiensten plaatsvinden.
1. Bulkinterceptie t.b.v. verkenning
Op grond van art. 81 mogen de diensten bulkinterceptie uitvoeren om te verkennen op welke datastromen ze de daadwerkelijke bulkinterceptie van art. 82 kunnen inzetten. Deze gegevens mogen maximaal zes maanden bewaard worden, relatief lang. Het is onduidelijk waarom dit verkennen niet kan volstaan met steekproeven (“snapshots”) van maximaal twee uur per dag zoals onder de Wiv 2017 in de praktijk het geval was.
De data uit deze verkennende fase mogen MIVD en AIVD niet in het verdere inlichtingenproces gebruiken, maar wel met buitenlandse diensten delen. Dat kan nuttig zijn wanneer buitenlandse partners beter kunnen ontsleutelen of duiden, maar het is niet uitgesloten dat die buitenlandse diensten deze gegevens ook kunnen gebruiken voor het “richten” van hun eigen bulkinterceptie.
2. Bulkinterceptie t.b.v. inlichtingenonderzoek
Art. 82 geeft de bevoegdheid om ongericht c.q. in bulk gegevens te verzamelen, in de praktijk met name uit de ether (radio en satelliet) en uit glasvezelkabels. De zo binnengehaalde data worden “bijzondere bulkgegevens” genoemd. Deze mogen maximaal drie jaar worden bewaard (art. 105 lid 1), een termijn die niet mag worden verlengd (art. 108 lid 2). Hiervoor is voorafgaande toetsing door het CTT vereist.
3. Onderzoek aan bijzondere bulkgegevens
Art. 83 geeft de bevoegdheid om de gegevens uit bulkinterceptie te onderzoeken om na te gaan welke kenmerken (telefoonnummers, IP-adressen e.d.) bij personen, organisaties of onderwerpen horen en om reeds bekende personen en organisaties te identificeren.
Onder de Wiv 2017 viel hier ook metadata-analyse onder, waarmee onder andere netwerken van targets in kaart konden worden gebracht. In de nieuwe wet komt deze metadata-analyse niet meer voor aangezien er geen onderscheid meer wordt gemaakt tussen inhoud en metadata. Deze worden tegenwoordig beide als even privacygevoelig gezien.
4. Bevragen van bijzondere bulkgegevens
Op grond van art. 84 mogen de diensten de gegevens uit bulkinterceptie bevragen, dat wil zeggen aan de hand van kenmerken data selecteren die ze voor onderzoek kunnen gebruiken. Onder de Wiv 2017 kwam op deze manier de inhoud van communicatie beschikbaar voor nadere analyse, maar het onderscheid tussen inhoud en metadata wordt dus niet meer gemaakt.
5. Bewaren van bijzondere bulkgegevens
Het bewaren van de opbrengst van bulkinterceptie, “bijzondere bulkgegevens”, vormt een vijfde fase. De bewaartermijn is drie jaar, met maximaal drie jaar te verlengen.
Geen chronologische trechtering
Onder de Wiv 2017 werd de bulkinterceptie (toen dus nog “OOG-interceptie”) voorgesteld als een getrapt proces waarbij in elke fase verder werd ingezoomd en overbodige data werden weggegooid. Uit toezichtsrapport nr. 85 van de CTIVD, dat gepubliceerd werd net voordat het wetsvoorstel ter consultatie kwam, blijkt echter dat dit niet helemaal de juiste voorstelling van zaken is: de diensten gaan in de praktijk wat anders te werk dan de wetgever destijds voor ogen had.
Het oorspronkelijke idee was dat data uit bulkinterceptie vanuit de ene filterfase in de volgende zou terechtkomen en op die manier in één doorgaand proces trechtermatig gereduceerd worden. Nu blijkt dat in de praktijk verschillende filtersystemen gelijktijdig naast elkaar werkzaam zijn, waarvan de resultaten apart worden opgeslagen. In de toelichting wordt nu inderdaad erkend dat de fases van de bulkinterceptie elkaar “niet noodzakelijkerwijs in chronologische volgorde” opvolgen.
In de toelichting wordt uitgelegd dat er data worden opgeslagen op grond van drie soorten filtersystemen: 1. een filterkader, 2. pre-selectiekenmerken (bij de CTIVD: leads), 3. selectiekenmerken (bij de CTIVD: selectoren). Gecombineerd met de eerdergenoemde vier fases, maakt dit de bulkinterceptie extreem complex, zodanig dat sterk betwijfeld kan worden of dit alles nog wel aan het juridische basisvereiste van ‘voorzienbaarheid’ voldoet.
Context van de bulkinterceptie
Niet alleen blijkt het filtersysteem wat anders te worden toegepast dan verwacht, ook andere aspecten van de bulkinterceptie zijn waarschijnlijk niet meer zoals de meeste mensen denken.
Toen deze bevoegdheid met de Wiv 2017 werd geïntroduceerd riep dat direct herinneringen op aan wat Snowden in 2013 over de Amerikaanse afluisterdienst NSA onthuld had. Die dienst zou op grote schaal glasvezelkabels aftappen en daarmee de communicatie van burgers over de hele wereld kunnen meelezen. Hoewel de NSA in werkelijkheid hoofdzakelijk in militaire en politieke targets geïnteresseerd was, kwam er veel protest toen ook de Nederlandse diensten een vergelijkbare bevoegdheid zouden krijgen. Alom sprak men van een dreigend “sleepnet”.
Als reactie op de activiteiten van de NSA zijn internetbedrijven echter hun dataverbindingen gaan versleutelen, waardoor de inhoud van de communicatie die via ongerichte kabelinterceptie wordt binnengehaald in principe niet meer leesbaar is. Wel kunnen geheime diensten de metadata gebruiken om bijv. netwerken in kaart te brengen en hackoperaties voor te bereiden. Daarnaast is kabelinterceptie van belang om het toenemend aantal cyberaanvallen te detecteren en af te weren, oftewel voor cyber defense.
Cyber defense
Ondanks dat cyber defense steeds belangrijker wordt, is het in dit wetsvoorstel geen aparte categorie en wordt het in de memorie van toelichting nauwelijks besproken. Cyber defense vereist namelijk een andere insteek dan het traditionele inlichtingenwerk. Waar dat laatste stap voor stap inzoomt op doelen, is voor cyber defense een breed zicht op inkomende cyberaanvallen nodig.
Een breed zicht roept echter het schrikbeeld op van het “afluisteren van hele wijken” waarvan de regering aanvankelijk bezwoer dat daarvan geen sprake was. In de toelichting bij het huidige wetsvoorstel komt een dergelijke ontkenning echter niet meer voor. Niettemin hoeft een breed zicht ten behoeve van cyber defense geen grote privacyinbreuk te zijn, aangezien daarvoor vooral technische data van belang zijn, zoals signatures van malware en IP-adressen vanwaar cyberaanvallen komen.
Het wetsvoorstel noch de toelichting maakt echter duidelijk of een IP-adres altijd als een persoonsgegeven behandeld moet worden, of dat het als een technisch kenmerk kan gelden waarvoor minder zware eisen en waarborgen volstaan. Zo gelden volgens art. 1 de regels voor bulkgegevens alleen voor datasets die (veel) persoonsgegevens bevatten. Dat is een verwarrende definitie omdat zeer grote datasets zonder persoonsgegevens wettelijk gezien dus geen bulkgegevens zijn.
De verstoringsbevoegdheid
Als opvolger van art. 73 Wiv 2017 is er nu art. 97, dat de diensten de bevoegdheid geeft tot “het voorkomen, ontmoedigen of in de kiem smoren” van activiteiten die een risico vormen voor de Nederlandse belangen. Dit kan zowel fysiek als digitaal. Net als onder de Wiv 2017 wordt deze potentieel vergaande bevoegdheid ook in het huidige wetsvoorstel niet nader uitgewerkt.
De memorie van toelichting komt niet veel verder dan het noemen van de algemene principes van subsidiariteit en proportionaliteit. Daar zit echter nog behoorlijk wat ruimte: waar liggen de grenzen als zich een zeer grote en/of heel acute dreiging voordoet? En waar houdt hier de taak van de geheime diensten op en begint die van de politie c.q. de krijgsmacht?
Hier is verduidelijking gewenst aangezien de toelichting zegt dat de verstoringsbevoegdheid “vaak” in samenhang met verwervende bevoegdheden wordt ingezet en dat het “regelmatig” voorkomt dat het precieze moment van uitvoering niet vooraf kan worden bepaald. Dit suggereert dat deze bevoegdheid veel frequenter wordt toegepast dan het summiere wetsartikel doet voorkomen.
Het College van Toetsing en Toezicht
In het wetsvoorstel worden het huidige toetsingsorgaan TIB en de bestaande toezichthouder CTIVD gefuseerd tot een nieuw College van Toetsing en Toezicht (CTT). Anders dan de naam doet vermoeden, krijgt het CTT niet twee, maar drie aparte afdelingen: Toetsing, Toezicht en Klachtbehandeling (art. 160). De samenvoeging van TIB en CTIVD is vooral wenselijk gebleken om deze mini-organisaties een stevigere basis te geven, met name op het gebied van huisvesting en bedrijfsvoering.
Opmerkelijk is dat er binnen het nieuwe CTT wel een strikte scheiding van taken en functies blijft. Leden van de afdelingen Toetsing en Toezicht mogen wel informeel en in het algemeen kennis uitwisselen, maar dat niet laten doorwerken in hun toetsings- c.q. toezichtstaak. Over concrete zaken mag er dus geen uitwisseling plaatsvinden, elke afdeling dient volgens het wetsvoorstel onafhankelijk tot een oordeel te komen. Moeilijk te begrijpen is ook dat de afdeling toezicht van drie naar twee leden gaat, terwijl er juist meer toezicht tijdens en na operaties moet plaatsvinden, ter compensatie van minder toetsing vooraf.
De afdeling Toetsing dient zich voortaan ook strikt te beperken tot een rechtmatigheidstoetsing en mag niet meer kijken naar wat de verdere gevolgen van de inzet van een bepaalde bevoegdheid kunnen zijn (de huidige “volle toets”). Hiermee dreigt de toetsing vooraf tot een “rubber stamp” te worden, iets waarvan Snowden destijds, ten onrechte, het Amerikaanse FISA Court beschuldigde.
In plaats van de TIB met 3 leden telt de afdeling Toetsing nog maar 2 leden, waarvan tenminste 1 ervaring als rechter moet hebben (art. 167). Er is dus nauwelijks ruimte meer voor een lid met technische deskundigheid en ook wordt de toetsing in eerste instantie nog maar door 1 lid uitgevoerd. Aangezien het nieuwe opponentenregime al flink meer snelheid en wendbaarheid biedt is het merkwaardig dat ook de reguliere toetsing dan toch zo afgeschaald wordt.
Met al deze voorstellen worden aan het functioneren van het nieuwe CTT aanzienlijke beperkingen opgelegd, wat in schril contrast staat tot de vele verruimingen die het wetsvoorstel voor de diensten zelf biedt. Waar Nederland lange tijd vooropliep qua robuustheid van het toezicht op de geheime diensten, leidt de nu voorgestelde regeling tot een duidelijke achteruitgang.
Tenslotte is het een gemiste kans dat er geen uitbreiding wordt voorgesteld voor de mogelijkheden om met buitenlandse toezichthouders samen te werken, iets dat steeds belangrijker wordt gezien de toenemende mate waarin ook de geheime diensten met buitenlandse partners samenwerken.


Netkwesties © 1999/2026. Alle rechten voorbehouden. Privacyverklaring
